Tag: Cybersecurity
Menampilkan 14 artikel dengan tag ini.
Node.js Rilis Security Update, Tutup Risiko RCE pada Brotli Decoder
Security release Node.js 22.x, 24.x, dan 26.x pada 21 Oktober 2026 memperbaiki kerentanan termasuk CVE-2026-111497 pada Brotli decoder. Administrator perlu memeriksa versi, memperbarui runtime, merestart service, dan menjalankan smoke test.
PHP2Shell: Dua CVE Kritis Memaksa Pengguna PHP Segera Update
PHP memperbaiki CVE-2026-109618 dan CVE-2026-109619, dua vulnerability kritis yang dapat memungkinkan unauthenticated remote code execution.
Microsoft Menambal 421 CVE, Satu Zero-Day Sudah Dieksploitasi
Microsoft merilis Patch Tuesday Agustus 2026 dengan perbaikan untuk 421 CVE, termasuk satu zero-day yang telah dieksploitasi. Bagi UMKM dan bisnis Indonesia, ini pengingat bahwa patch management harus menjadi proses operasional yang terukur, bukan checklist manual.
OpenAI Daybreak Mempersempit Jarak antara Riset Kerentanan dan Pertahanan Siber
OpenAI memperluas Daybreak untuk membantu riset kerentanan, validasi exploit, red teaming, dan security testing. Artikel ini membahas fakta yang dilaporkan CNBC dan OpenAI, lalu menerjemahkannya menjadi praktik governance yang aman untuk tim security.
OpenAI Memperlambat Astra: Sinyal Serius untuk Governance AI dan Security Engineering
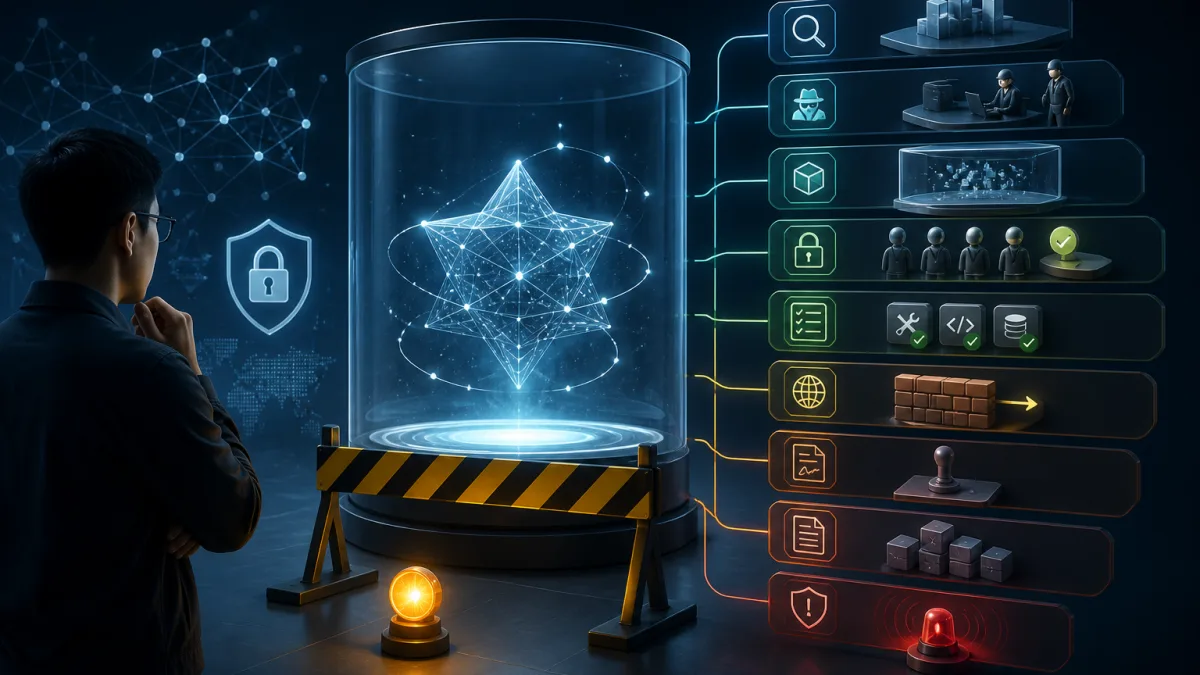
OpenAI dilaporkan memperlambat sebagian pengembangan Astra karena evaluasi internal menunjukkan peningkatan kemampuan agentic coding dan cybersecurity. Artikel ini membahas pelajaran praktis untuk tim engineering, SDLC, dan calon CTO: capability evaluation, red-team testing, sandbox, least privilege, tool allowlist, network egress restriction, approval gate, logging, dan incident response.
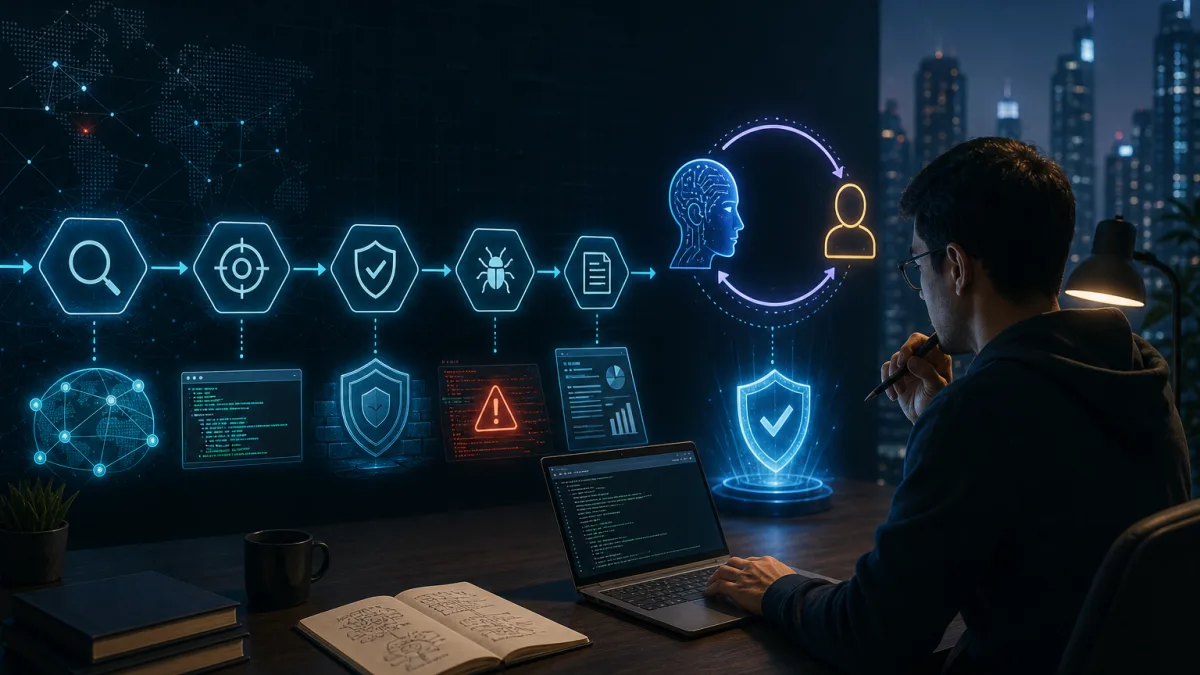
PentesterFlow: Otomasi Penetration Testing dengan Human-in-the-Loop
PentesterFlow adalah tool open-source berbasis command line yang memanfaatkan agentic AI dan human-in-the-loop untuk membantu workflow penetration testing dan bug bounty, dari reconnaissance sampai reporting. Artikel ini membahas manfaat, batasan, tata kelola, dan risiko penggunaannya untuk profesional, UMKM, serta bisnis Indonesia.
Redis Rilis Keamanan Setelah PoC RCE: Apa yang Perlu Dilakukan Pengguna di Indonesia
Laporan The Hacker News menyebut Redis menerbitkan tujuh security release setelah proof-of-concept authenticated RCE dipublikasikan. Artikel ini membahas dampak dan langkah praktis untuk tim teknologi, UMKM, dan bisnis Indonesia.
Ketika Guardrail AI Menghambat Riset Keamanan yang Sah
Guardrail AI penting untuk mencegah penyalahgunaan, tetapi bisa menghambat defensive analysis dan riset keamanan yang sah. Artikel ini membahas batas verifikasi, scope tertulis, sandbox, logging, dan dampaknya bagi profesional keamanan serta UMKM Indonesia.
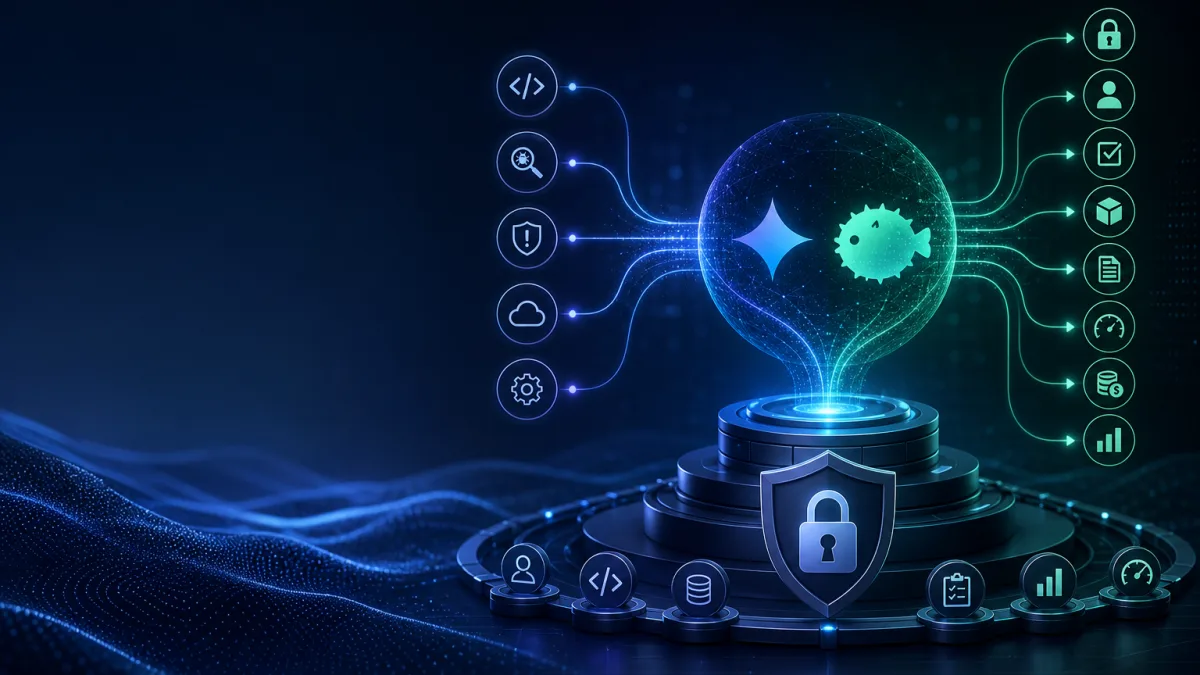
AI untuk Orkestrasi Keamanan Siber: Workflow Terkontrol dengan Gemini 3.5 Flash Cyber dan Fugu-Cyber
Artikel ini membahas cara memosisikan Gemini 3.5 Flash Cyber dan Fugu-Cyber dalam workflow keamanan siber yang terkontrol, mulai dari code security, vulnerability discovery, security alert triage, API integration, sampai kontrol operasional seperti read-only, least privilege, human approval, sandbox, audit trail, rate limit, budget control, dan metrik evaluasi.
Insiden Hugging Face: Ketika Autonomous AI Agent Menjadi Risiko Keamanan
Laporan ZDNET tentang insiden Hugging Face menjadi pengingat bahwa autonomous AI agent perlu diperlakukan sebagai workload berisiko tinggi, dengan identitas, akses, secret, audit trail, dan monitoring yang ketat.
WordPress Core dan Public Exploit: Patch Darurat Tidak Bisa Ditunda
Dua kerentanan WordPress Core, CVE-2026-63030 dan CVE-2026-60137, dilaporkan dapat dirangkai menjadi pre-authentication RCE pada WordPress 6.9.x dan 7.0.x. Karena public exploit telah tersedia, organisasi perlu memperlakukan patch sebagai prioritas darurat.
RCE 7-Zip: Mengapa Patch Management Endpoint Tidak Boleh Diabaikan
Kerentanan remote code execution pada 7-Zip mengingatkan bahwa utilitas kecil di endpoint bisa menjadi jalur masuk serangan. Artikel ini membahas dampaknya bagi profesional, UMKM, startup, dan bisnis Indonesia, serta langkah praktis untuk memperkuat patch management.