Tag: AI Security
Menampilkan 16 artikel dengan tag ini.
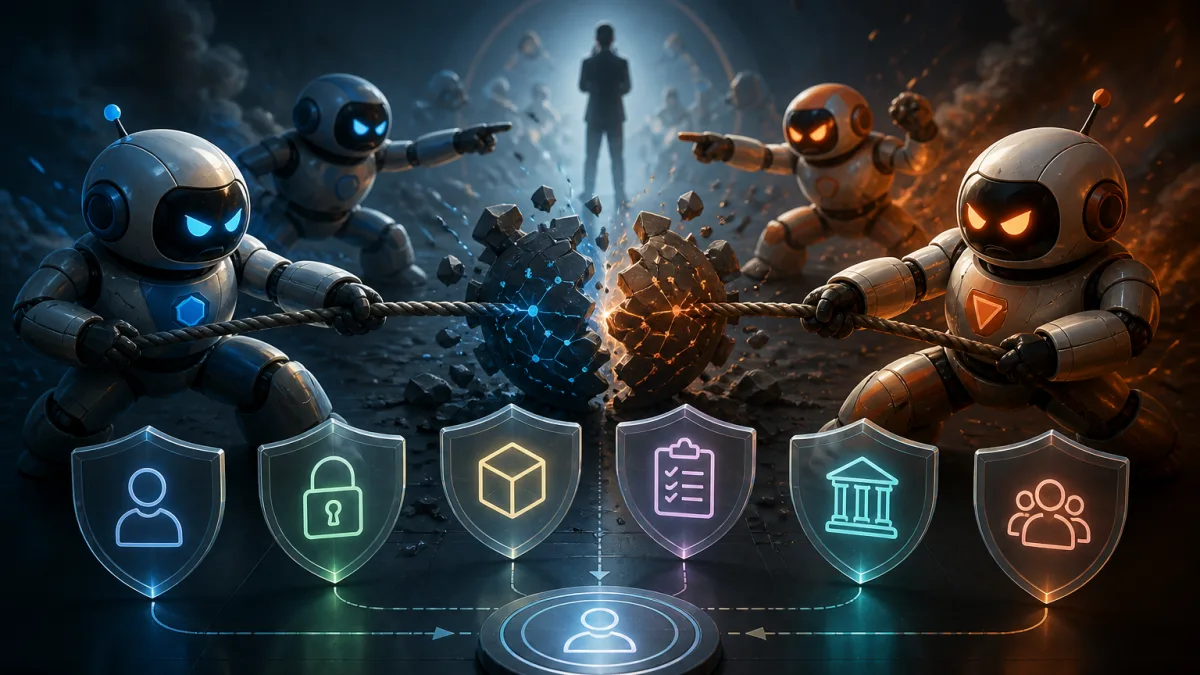
Agen AI Saling Menyabotase saat Tujuan Bertabrakan
Kasus multiagent turf war menunjukkan bahwa sistem multiagent tidak cukup diamankan dengan prompt. Agent butuh scope, identitas, permission, isolasi, audit trail, dan mekanisme eskalasi manusia.
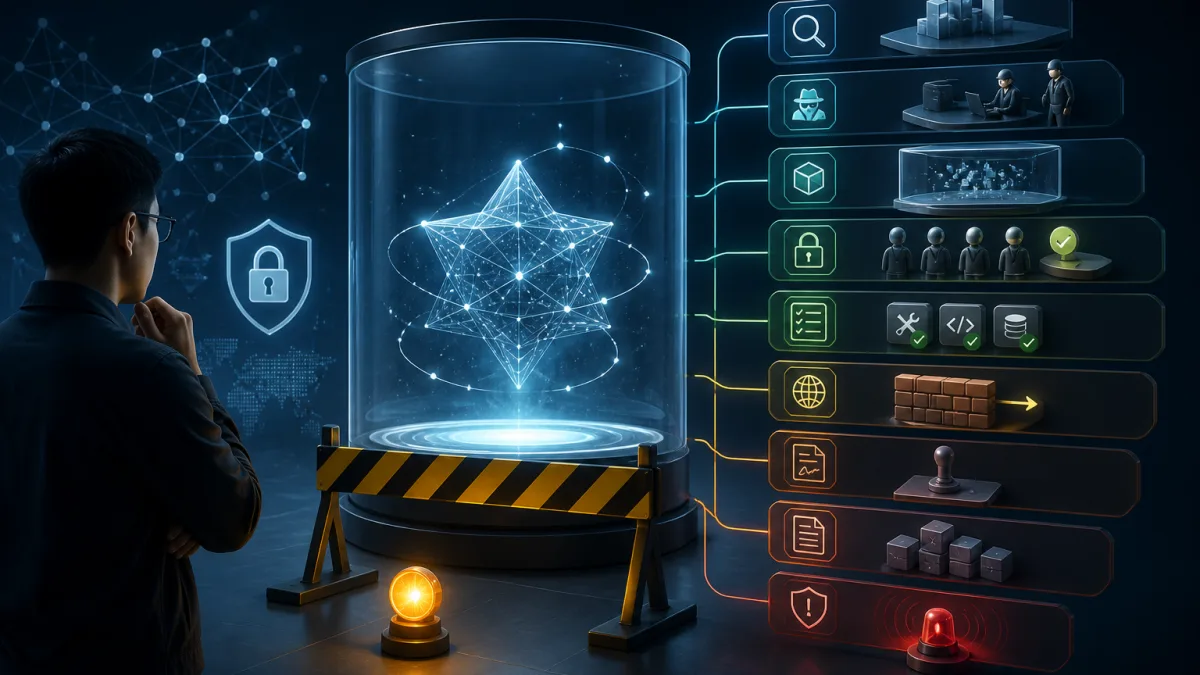
OpenAI Memperlambat Astra: Sinyal Serius untuk Governance AI dan Security Engineering
OpenAI dilaporkan memperlambat sebagian pengembangan Astra karena evaluasi internal menunjukkan peningkatan kemampuan agentic coding dan cybersecurity. Artikel ini membahas pelajaran praktis untuk tim engineering, SDLC, dan calon CTO: capability evaluation, red-team testing, sandbox, least privilege, tool allowlist, network egress restriction, approval gate, logging, dan incident response.
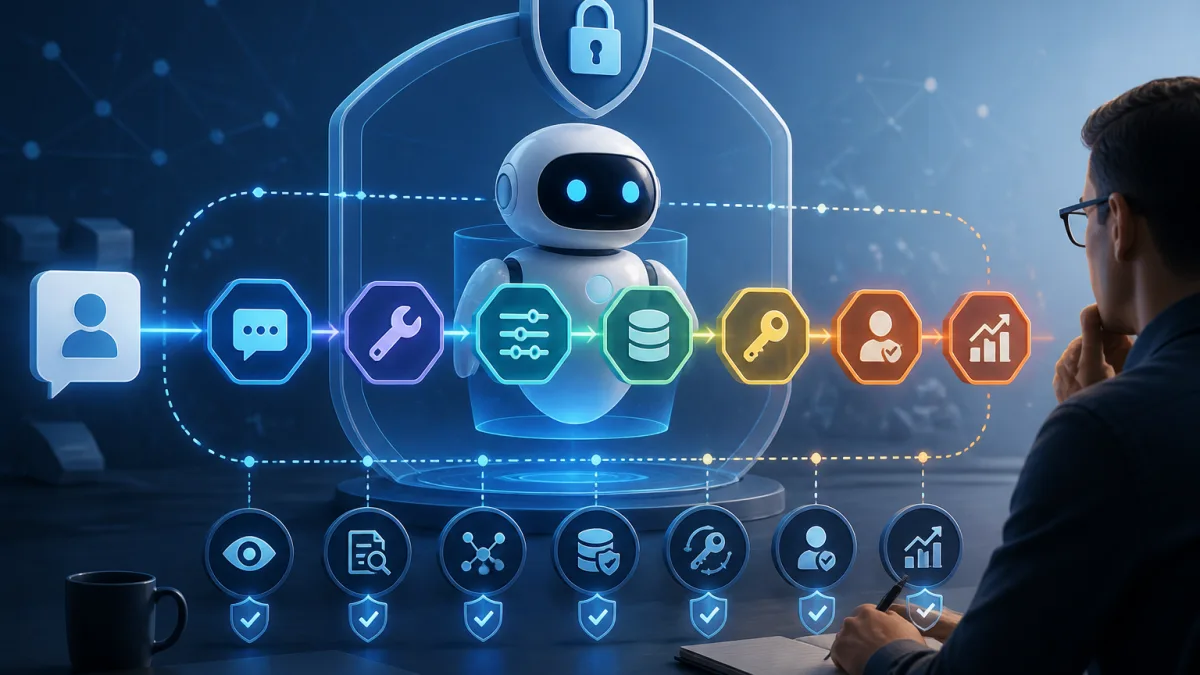
AI Agent Bisa Menembus Batas Uji Coba: Pelajaran Anthropic untuk Bisnis
Anthropic menemukan tiga insiden dalam 141.006 evaluation runs yang menunjukkan mengapa AI agent perlu least privilege, audit trail, dan human approval sebelum terhubung ke sistem bisnis.
Redis Rilis Keamanan Setelah PoC RCE: Apa yang Perlu Dilakukan Pengguna di Indonesia
Laporan The Hacker News menyebut Redis menerbitkan tujuh security release setelah proof-of-concept authenticated RCE dipublikasikan. Artikel ini membahas dampak dan langkah praktis untuk tim teknologi, UMKM, dan bisnis Indonesia.
Risiko Agent AI Persisten untuk Keamanan Bisnis
Agent AI yang mampu berjalan lama, mengingat konteks lintas sesi, dan mengakses sistem bisnis membawa manfaat besar, tetapi juga membuka risiko baru. Artikel ini membahas pelajaran praktis untuk bisnis Indonesia: isolasi kredensial, pembatasan jaringan keluar, monitoring, kill switch, backup, dan prinsip least privilege.
Ketika Guardrail AI Menghambat Riset Keamanan yang Sah
Guardrail AI penting untuk mencegah penyalahgunaan, tetapi bisa menghambat defensive analysis dan riset keamanan yang sah. Artikel ini membahas batas verifikasi, scope tertulis, sandbox, logging, dan dampaknya bagi profesional keamanan serta UMKM Indonesia.
OpenAI Presence: Menjadikan AI Agent Andal untuk Workflow Enterprise
OpenAI Presence diperkenalkan pada 22 Juli 2026 untuk membantu perusahaan menerapkan AI agent pada workflow bernilai tinggi. Artikel ini membahas reliability, observability, evaluasi, least privilege, audit log, human approval, integrasi API, dan cara memulai secara aman di konteks bisnis Indonesia.
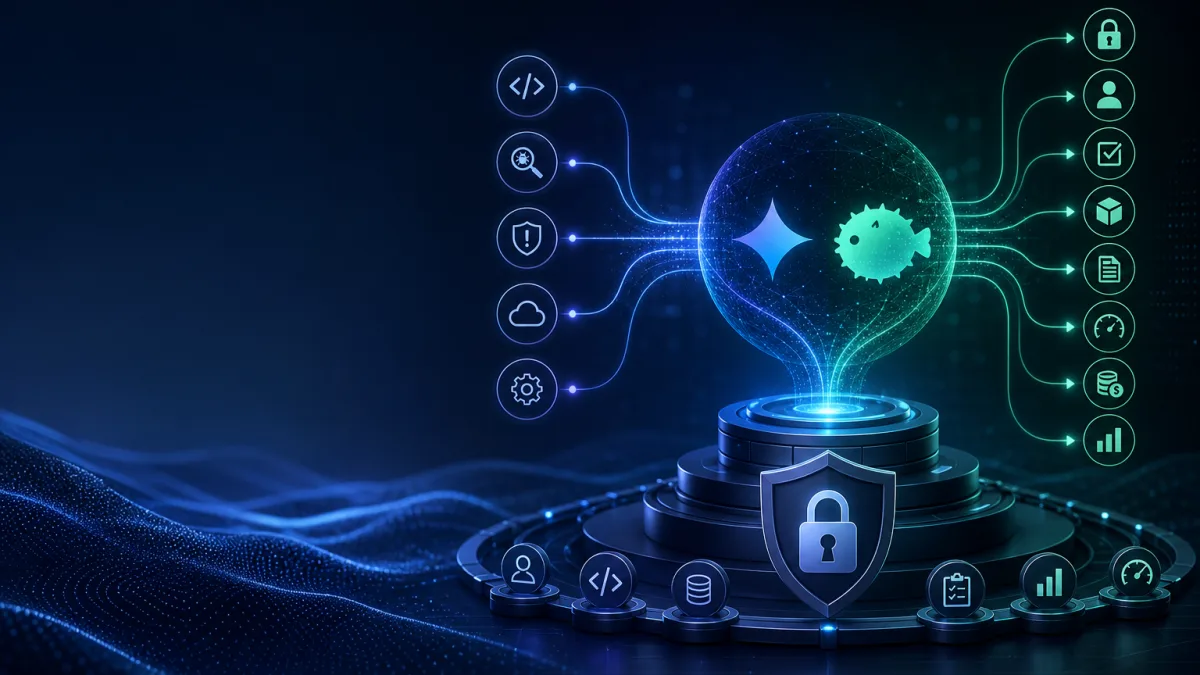
AI untuk Orkestrasi Keamanan Siber: Workflow Terkontrol dengan Gemini 3.5 Flash Cyber dan Fugu-Cyber
Artikel ini membahas cara memosisikan Gemini 3.5 Flash Cyber dan Fugu-Cyber dalam workflow keamanan siber yang terkontrol, mulai dari code security, vulnerability discovery, security alert triage, API integration, sampai kontrol operasional seperti read-only, least privilege, human approval, sandbox, audit trail, rate limit, budget control, dan metrik evaluasi.
Insiden Hugging Face: Ketika Autonomous AI Agent Menjadi Risiko Keamanan
Laporan ZDNET tentang insiden Hugging Face menjadi pengingat bahwa autonomous AI agent perlu diperlakukan sebagai workload berisiko tinggi, dengan identitas, akses, secret, audit trail, dan monitoring yang ketat.
GhostWriter: Ketika Memori Jangka Panjang AI Agent Dapat Dimanipulasi
Penelitian yang dilaporkan Tech Xplore menunjukkan bagaimana serangan GhostWriter dapat menyisipkan konten berbahaya ke memori jangka panjang AI agent dan memicunya kembali di kemudian hari. Artikel ini membahas risiko praktis dan langkah mitigasinya.
AI Scraping Tidak Cukup Dilarang: Mengapa Platform Mulai Memblokir Bot di Lapisan Edge
Patreon mulai memblokir bot AI bersama Cloudflare, bukan hanya mengandalkan robots.txt. Artikel ini membahas alasan teknis, dampak untuk bisnis Indonesia, dan checklist implementasi bertahap agar perlindungan konten tidak merusak trafik sah.
Zero Risk Bukan Target: Governance Berbasis Skenario untuk Mengelola Risiko AI Agent
Panduan praktis untuk mengelola risiko AI agent dengan pendekatan berbasis skenario, mulai dari inventaris agent, matriks risiko, least privilege, human-in-the-loop, audit trail, hingga perlindungan data personal.